お名前.com VPSの補償はどうなる?見舞金5,000円・対象条件・申請日程を整理
10月24日の公式第4・5報を確認。見舞金5,000円と不正取引の損失補償の違い、対…
2026年10月22日確認。岩井コスモ証券・トレードワークスの公表資料と、Xの原投稿を照合しています。
岩井コスモ証券で、利用者が出していない注文が7口座で発生し、うち5口座で売買が成立した。会社は取引前の状態に戻す対応を終え、顧客の負担は生じていないと説明している。別に、氏名・メールアドレスなどが漏えいした対象は4,975人と公表された。
まず押さえたいのは、「パスキーを破られて全口座が乗っ取られた」という発表ではないこと。注文の問題、情報漏えい、ログインの認証を分けて見ると、今回何が問題だったのかが分かりやすくなる。
口座を持っている人なら、「自分で何もしていないのに、勝手に売買されるの?」と不安になると思う。この記事では、発生日と公表日、数字の意味、Xに出ている疑問、今確認することまで順番に整理する。個人の投稿は反応として紹介し、被害があったことの証拠には置き換えない。
岩井コスモ証券は、ネット取引システムの運用・保守をトレードワークスへ委託している。今回公表されたのは、その提供システムへの不正アクセスと、売買管理システムへの攻撃による不正取引だ。岩井コスモ証券の10月20日の説明
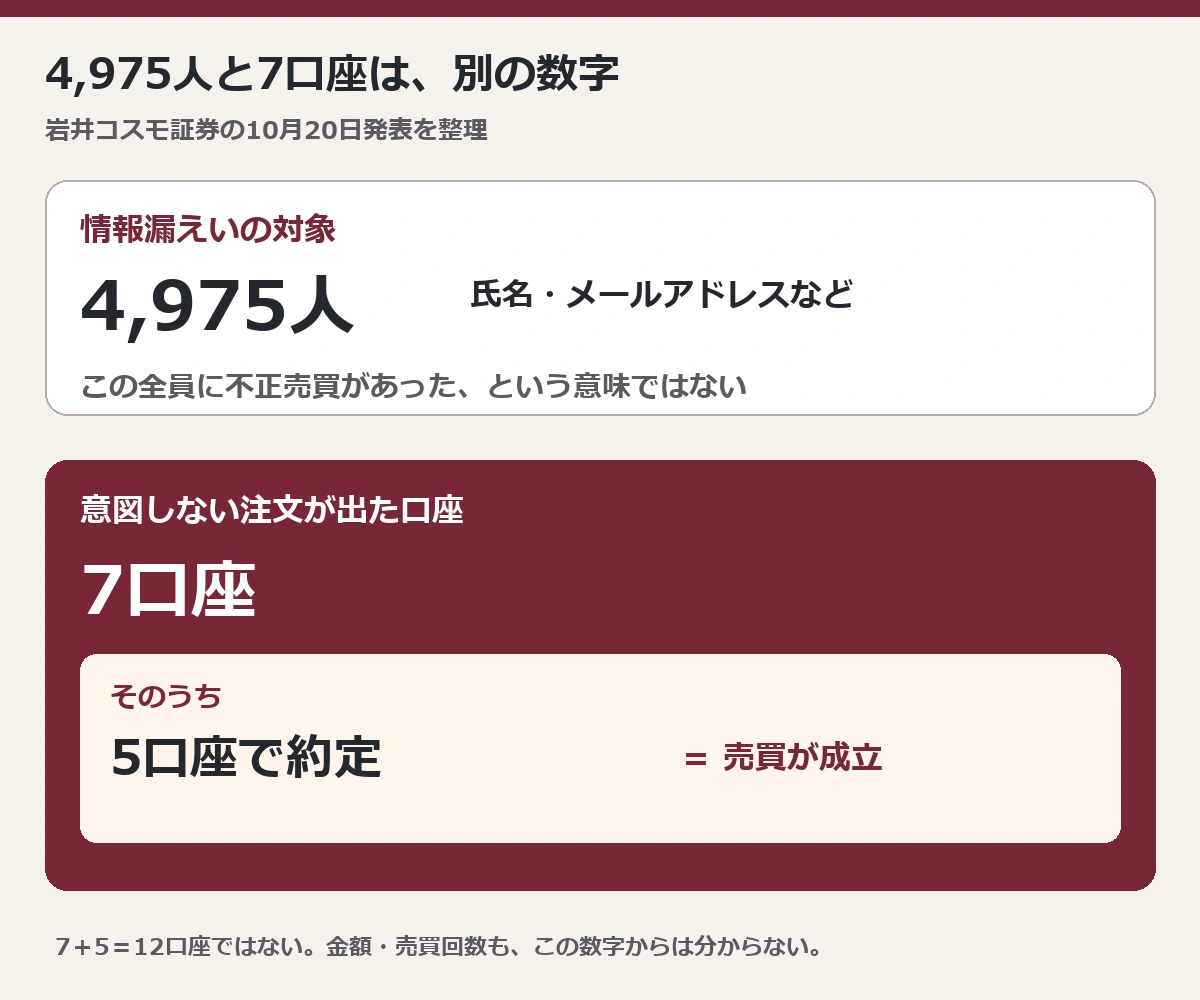
| 数字 | 対象 | 読み違えやすい点 |
|---|---|---|
| 4,975人 | 個人情報漏えいの対象 | 全員に不正売買があった、という意味ではない |
| 7口座 | 意図しない注文が出た口座 | 注文が出たことと、成立したことは違う |
| うち5口座 | 注文が約定した口座 | 7口座の内数。足して12口座にはしない |
「約定」は、注文が成立したこと。注文を出しただけなら未成立のものもあり得るので、注文履歴と約定履歴は分けて確認する必要がある。口座数から売買回数や金額も計算できない。
10月21日の説明には「5件の不正な約定」という記載もある。ここでは、前日の第2報で明示された「7口座の注文、うち5口座で約定」を基本にしている。発表ごとに単位を確認し、金額や売買回数を推測で足さないようにしたい。
公表された範囲は氏名、メールアドレスなど。第2報では取引暗証番号は含まれないとされ、トレードワークスも、悪用された管理機能を通じたパスワードの取得は確認されていないと説明した。ただし「氏名とメールだけ」と、公開されていない残りの項目まで決めつけることはできない。
名前や連絡先が知られると、本物らしい案内を装う材料にされるおそれがある。注文を出せる情報でなかったとしても、不審なメールや電話への警戒まで不要になるわけではない。
アクセス制限などの緊急措置を実施。不正な注文もこの日に発生し、該当顧客には同日中に個別連絡したと会社は説明している。
当初の対象は4,611人。トレードワークスも、管理機能の設定不備が悪用されたことと、緊急対応を公表した。
通信記録などの再調査により364人を追加し、合計4,975人に。7口座の注文と5口座の約定、原状回復の対応を説明した。
パスキー認証の突破ではないこと、漏えいした個人情報を使った不正取引ではないことを説明した。
時系列は10月20日の第2報、10月21日の追加説明、トレードワークスの発表を照合。
第2報は、同じ不正アクセスで生じていた影響を再調査で把握したと説明している。人数の修正と、新しい侵入の発生は別の話。発表のたびに人数が増えたように見えても、それだけで攻撃が継続しているとは判断できない。
会社は、16日時点では対策を段階的に進めており、手口につながる情報の公表を控えていたと説明した。ここは会社側の説明として受け止め、利用者への個別連絡と、一般向けの公表を分けて確認したい。「14日に個別連絡した」ことは、「14日に誰でも詳細を読めた」こととは違う。
今後の説明で注目したいのは、利用者が自分の影響を確認できる案内が十分か、対策の検証がどこまで進んだかという点だ。公表が遅いと感じる反応はあっても、意図まで資料なしで断定しない。
岩井コスモ証券は、パスキー認証が突破されたものではないと説明している。一方、トレードワークスの発表では、通常のログイン経路からの不正ログインは防がれていたが、一部の管理機能に設定不備があったという。委託先の原因説明
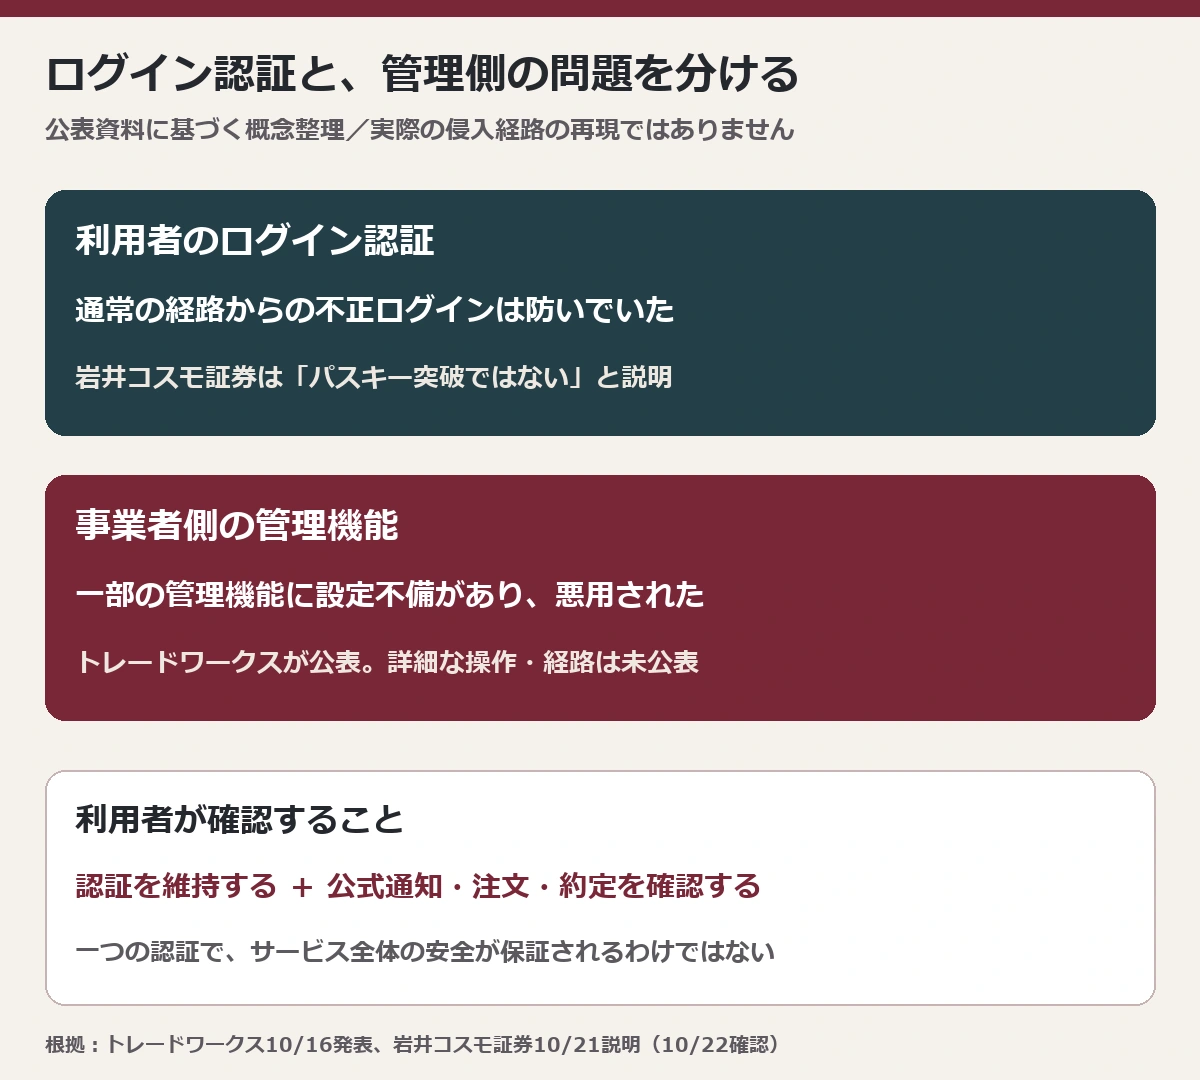
例えば、利用者が入る入口の本人確認が強くても、サービスを運営する側の権限管理や設定まで、その一つの認証だけで守れるわけではない。今回の説明を読むときも、「利用者のログインを守る仕組み」と「事業者が守る管理機能」を分ける必要がある。
ただし、公開資料から分かるのはここまで。具体的な管理画面の操作、権限、注文に至る一連の経路までは公表されていない。内部構造を想像して、詳細な侵入経路を事実のように描くことはできない。
「認証を入れていても被害が起きた」と聞くと、全部意味がないように感じるよね。でも、守る場所が違う。自分の認証設定は続けつつ、事業者側の対応と、自分の注文履歴を別々に見よう。
金融庁も、提供されている強固な認証や通知サービスの利用、口座状況の確認を呼びかけている。この事件を理由にパスキーや多要素認証を解除する方向には進まないでほしい。金融庁の注意喚起
以下は10月20日・21日の公開投稿。報道を紹介する投稿と、読んだ人の疑問・感想を選んでいる。ここに載せる個人投稿は、本人の口座で被害が確認されたという申告ではない。埋め込みが表示されない場合は、それぞれの原投稿リンクから確認できる。
ありゃりゃさんは20日夜、朝日新聞の記事を紹介した。今回の関心の中心は、個人情報が外へ出ただけでなく、利用者が頼んでいない売買につながった点にある。
情報漏えいと不正取引は同じ発表の中に出てくるが、「漏れたメールアドレスでログインして取引した」と結びつけるのは違う。会社は両者をそのような因果関係では説明していない。
teiwaさんは、認証が必須になっている中で今回の事態が起きたことに疑問を示している。利用者がまず気になる点だと思う。
この疑問への現時点の答えは、上で整理した会社側の説明だ。管理機能の問題が公表されている一方で、パスキー自体の突破は否定されている。投稿時点の疑問を、そのまま技術的な結論として広めないことが大切になる。
よーぐるとさんの投稿は、自分の意思と関係なく売買が成立することへの不安を表している。
自分の資産を確認するときも、残高の合計だけで終わらせない方がいい。同じくらいの評価額に見えても、保有している銘柄や数量が変わっていれば、取引の中身は違う。今回の口座チェックでは、残高・保有明細・注文・約定の4つを照合しよう。
日経電子版は21日、AIを用いた総当たり攻撃と、個人での対策の難しさを見出しにした。
一方、今回確認できた公開資料だけでは、AIが具体的に何を担ったのか、どの処理に何回試行したのかまでは判断できない。この見出しから「AIがパスキーを解読した」「自分の設定は全部無駄」とは言えない。事業者側の不備を利用者の設定だけで直せないことと、利用者側の防御が役立たないことは別だ。
本記事で、侵入の技術的な説明の根拠にしているのは、トレードワークスが公表した管理機能の設定不備と、岩井コスモ証券の認証に関する説明。未公表の攻撃方法を、話題の言葉で埋めないようにする。
coo meeさんは、意図しない取引で利益になった場合の扱いを疑問にしている。
会社が示している対応は「取引前の状態に戻す」というもの。公開資料では、個別の利益・税金・手数料の処理まで一律には説明されていない。「利益なら受け取れる」と決めつけず、対象者は訂正後の取引報告書や口座明細も含めて確認したい。数値が合わないときは、自分で帳尻を合わせる取引をする前に、窓口へ照会しよう。
自分の口座への影響は、ニュースの人数からは分からない。確認するときは、メールやXに貼られたログイン誘導ではなく、普段使っている正規アプリや確認済みのブックマークから開こう。
今回の対象者への個別案内があるか、対象の情報・期間・必要な手続きは何かを読む。メールの見た目だけで本物と判断しない。
10月14日を含む履歴で、身に覚えのない銘柄・売買方向・数量・時刻がないかを照合する。成立していない注文や取消済みの注文にも目を通す。
いつもの保有銘柄や数量、入出金履歴、登録先に不審な変更がないかを見る。これは確認のための項目であり、今回すべての項目に被害があったという意味ではない。
注文番号、発注・約定時刻、銘柄、数量などを控える。スクリーンショットは自分の手元に保管し、氏名・口座番号・残高を含む画面を公開投稿しない。
提供されているパスキーや多要素認証を利用し、取引通知を受け取れる状態にする。不審なサイトへ情報を入力した心当たりがある場合は、証券会社への連絡と認証情報の変更を進める。
岩井コスモ証券 お客様相談室:0120-405-546(平日9:00〜17:00)。10月20日の公式発表に掲載された窓口です。受付時間や対応の変更は公式案内で確認してください。
① 気づいた日時:____
② 不審な注文の番号・時刻:____
③ 銘柄・売買方向・数量:____
④ 会社から届いた案内と訂正の状況:____
⑤ 窓口で確認したいこと:____
このメモは、問い合わせ内容を整理するためのもの。パスワード、暗証番号、ワンタイムコードを書き込む必要はない。不審な電話で求められても渡さず、いったん切って自分で公式窓口を確認したい。
岩井コスモ証券は、対象口座を取引前の状態へ戻し、顧客の負担は生じていないと説明している。本記事では個々の口座明細までは確認できないため、これは会社が公表した対応として記載している。全ての将来の事故について、同じ処理や補償を約束するものでもない。
違う。4,975人は情報漏えいの対象で、不正な注文が確認された口座数とは別。情報漏えいの通知を受け取ったことだけで、売買の被害まであったとは判断できない。
会社は22日午前中から、PHPの脆弱性への対策としてホームページの緊急メンテナンスを行うと案内した。告知時点では終了日時は未定。取引画面へはメンテナンス画面のログインボタンを利用するよう案内している。今回のメンテナンスは、第三者による不正アクセスやサイバー攻撃によるものではないという説明だ。ホームページが開けないことを、新たな不正取引の発生と結びつけないようにしたい。10月22日の公式案内
会社は対処済みで、通常どおり利用できると案内している。ただし、当サイトがシステムを監査して安全を保証したわけではない。利用を判断するときは、最新の公式案内と自分の口座の状態、問い合わせへの回答を確認してほしい。
トレードワークスは他の金融機関向けシステムも点検し、発表時点で同様の事象は確認されていないと説明している。同じ委託先というだけで、他社にも被害があったと広げることはできない。取引先の名前を並べて危険リストにするのではなく、各社の発表を確認する必要がある。
今回確認した資料に、同じ原因・攻撃者・経路だと裏付ける情報はない。ニュースの時期が近くても混ぜないようにしよう。FX用VPSの停止については、お名前.comの不正アクセスと、EA・保有ポジションへの影響で別に整理している。
次に確認したいのは、対象範囲の追加や訂正があるか、原状回復後の明細がどう扱われるか、事業者側の再点検・再発防止がどう進むか。新しい発表が出たときは、発表された日と、実際に起きた日をもう一度分けて読む。
自分で選んでいない売買が成立するのは、取引をする人にとって重い問題だ。だからこそ、怖い言葉だけを増やすより、注文・約定・通知を確かめられる状態をつくりたい。普段の取引でも、何を持っているか、どの注文を出しているかを把握しておくことが、異変に気づく土台になる。
Xは本文の各原投稿を参照。未確認の被害額、具体的な侵入手順、他社への波及は断定していません。
ここからは、相場の学習を進めたい人へ
くらまの教材・インジを組み合わせた学習セットは、内容と各商品の違いを比較ページにまとめています。自分に必要な内容を確認してから選んでみてください。
取引を学ぶための商品です。今回の不正アクセスの防止や、被害回復を行うサービスではありません。
学習セットの内容・購入案内を見る →