お名前.com VPSの補償はどうなる?見舞金5,000円・対象条件・申請日程を整理
10月24日の公式第4・5報を確認。見舞金5,000円と不正取引の損失補償の違い、対…
2026年10月22日確認。証券会社・Apple・Google・金融庁の公開資料と、Xの原投稿を照合しています。
パスキーを設定していても、証券口座に関わるすべての不正を防げるわけではない。ただし、今回の注意喚起を「パスキーの暗号が破られた」と読むのは違う。
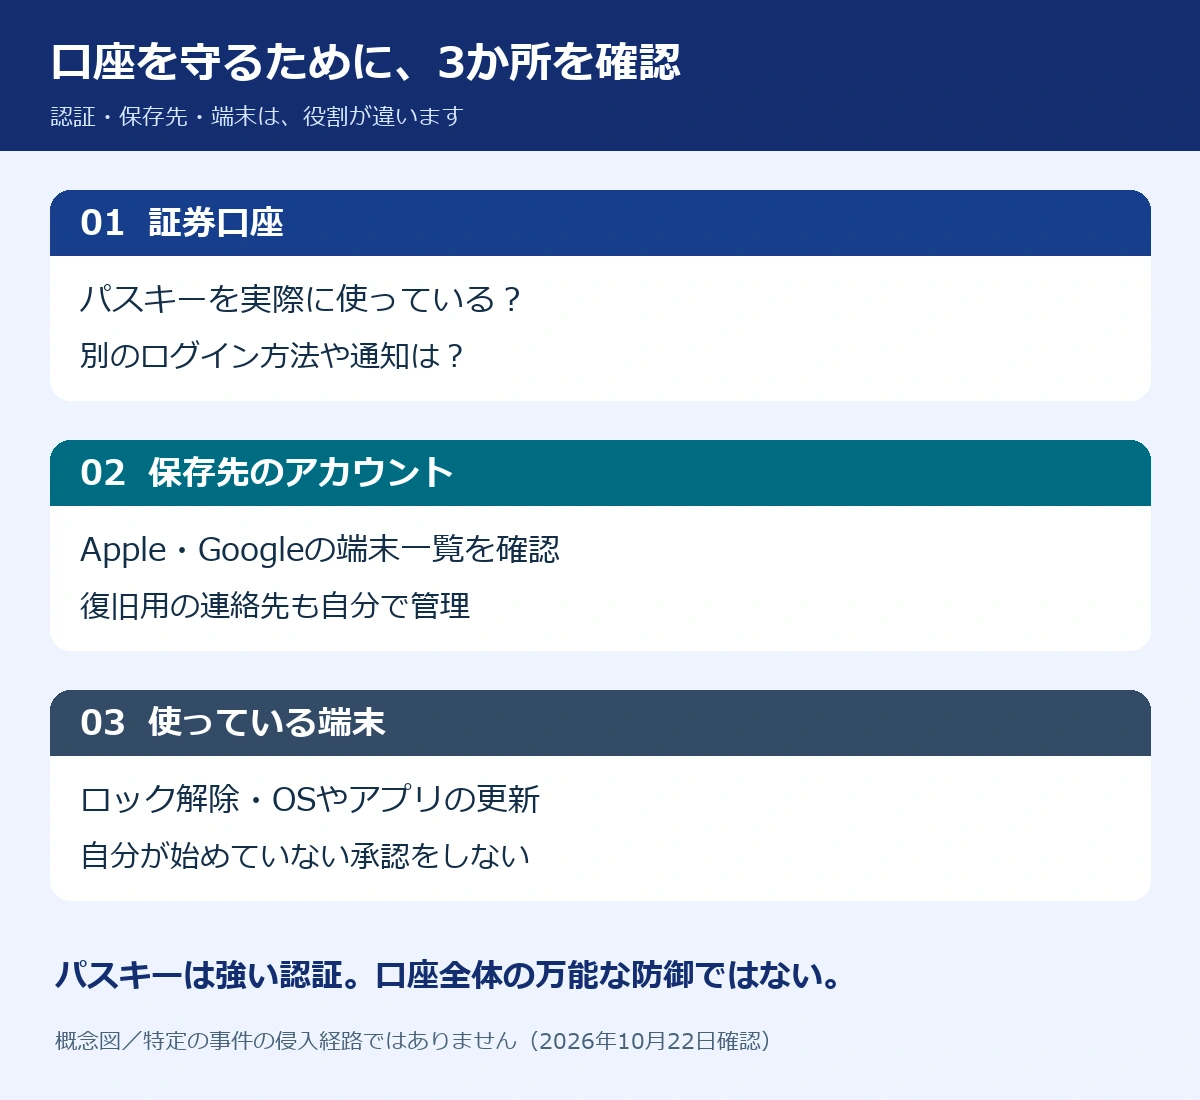
見直したいのは、証券口座のログイン方法・パスキーの保存先・使っている端末の3つ。パスキーをやめるのではなく、その周辺に残った入口も確認しよう。
「パスキーでも乗っ取られる」と聞くと、何を設定しても無駄なのかと思うよね。特に、証券口座のためにわざわざ設定を済ませた人なら、なおさらだと思う。
でも、この話は切り分けると理解しやすい。偽サイトへの入力を防ぐことと、スマホ・クラウドのアカウント・証券会社側のシステムまで守ることは、同じではない。この記事では、何が公表され、何がまだ分からないのかを整理したうえで、設定を確認する順番までまとめた。
読み終えるのを待たず、普段使っている公式アプリや、確認済みの公式サイトから証券会社の窓口へ連絡してほしい。不審な取引が出たときの確認項目へ進む。
今回の話題の一つは、証券会社が出したApple AccountやGoogleアカウントの不正利用に関する注意喚起だ。証券会社のID・パスワードだけを狙う話ではなく、認証情報の保存先にも注意を向ける内容になっている。
日本証券業協会の通知に基づき、一部会員から報告された事案を案内。クラウド上のパスキーや、パスワードのメモなどが悪用されたとみられる事案について説明した。
他の証券会社で報告された事案への注意喚起であり、SBI証券の口座での被害は確認されていないと明記。併せてパスキーの利用と、ログインパスワードの無効化などを案内した。
Apple・Googleのアカウント情報等を盗まれ、保存されたパスキーが悪用される可能性を説明。本人が操作していないアクセス許可やコード入力の要求には応じないよう呼びかけた。
確認資料:SBI証券の注意喚起/三菱UFJモルガン・スタンレー証券の10月16日の案内
10月22日に新しい被害が発表された、という時系列ではない。この記事は、それ以前の注意喚起と、現在読める公式の仕組みの説明を照合したものだ。
この空白を想像で埋めると、「Appleのパスワードが漏れれば全証券口座に入れる」「SBI証券で大量被害が起きた」といった、資料が裏付けていない話になってしまう。ここははっきり分けたい。
パスキーは、文字列のパスワードを相手へ入力する方式とは異なる。登録したサイトやアプリと結び付いた鍵を使い、本人の端末で利用を承認してログインする仕組みだ。顔認証・指紋認証・端末のロック解除は、その鍵を使ってよいか確かめる場面に当たる。
Googleの技術資料では、ブラウザーやOSが利用先を確認するため、偽サイトへ認証情報を渡してしまうフィッシングへの耐性があると説明されている。Googleのパスキー解説
例えば、玄関の鍵を強くしても、別の入口が以前と同じままなら、その入口の確認も必要になる。証券口座でも、パスキーを追加したあとに、従来のパスワードでログインできる経路が残るかは、会社や設定によって違う。
まず見るのは、設定画面の「登録済み」という文字だけではなく、通常のログインに実際に何を使っているか、代わりのログイン方法があるかだ。SBI証券は10月8日の公式投稿でログインパスワードの無効化も案内している。ただし、この設定名や運用をすべての証券会社に当てはめることはできない。
利用中の会社が提供する設定を確認し、変更する場合は復旧方法も先に把握する。端末を失ったときの戻り方が分からないまま、使える認証を一斉に削除するのは避けたい。
口座の入口だけでなく、注文・出金・出金先変更の通知や追加認証も確認する。金融庁は、利用先が提供する強固な認証や通知の利用、口座状況の点検を呼びかけている。金融庁の不正アクセス・不正取引に関する案内
通知は被害を必ず防ぐものではないけれど、気付くきっかけになる。登録メールが古いまま、通知を全部止めたままでは、その役割も果たしにくくなる。
「アカウントのパスワードだけで、保存されたパスキーを誰でも使える」とは言い切れない。今回、最も誤解されやすいところだ。
Appleは、iCloudキーチェーンをエンドツーエンドで暗号化し、Apple Accountが不正利用された場合にも情報を守れるよう設計していると説明している。新しい端末への同期や復旧にも保護がある。つまり、クラウドへのサインインと、暗号化された鍵の利用は同じ操作ではない。Apple:パスキーのセキュリティ
一方で、証券会社はアカウント情報等の窃取を入口とする悪用の可能性を警告している。この2つを読むときは、仕組みの保護があることと、利用者をだまして追加の承認や情報を得ようとする危険を、別々に見る必要がある。
どの事案で、端末や復旧のどの条件まで第三者が満たしたのかは、公表内容だけでは特定できない。「暗号が無意味になった」とも、「何を渡しても絶対に大丈夫」とも書けない。
今回のSBI証券の案内には、パスキーだけでなくパスワードのメモ等への言及もある。証券会社のログイン情報を普通のメモに残していたケースと、パスキーで認証したケースでは、確認する問題が違う。
被害の話を読むときには、「パスキーを設定していた人」という情報だけで、そのログインにパスキーが使われたと決めつけないこと。パスワード経由だったのか、本人が知らない承認があったのか、会社の調査説明が出ているかを確認したい。
「パスキーでも危険」の一言で終わると、結局何をすればいいか分からないよね。口座の設定、保存先、端末。この3か所を順番に見た方が、やることがはっきりする。
以下は確認のための整理。画面の名前はOSやサービスの更新で変わるため、最終的には利用先の公式案内に合わせてほしい。メールやSMSの案内から設定画面へ飛ばず、いつものアプリ・端末の設定・確認済みのブックマークから開く。
スマホアプリ、PCの取引画面、外部ツールなどで認証の扱いが異なる場合もある。「Webだけ設定したから全部同じ」と考えず、実際に使うサービスごとの公式説明を見よう。
Appleの公式サポートでは、覚えのないサインイン通知や確認コード、見知らぬデバイス、意図しない情報変更などを不正利用の兆候として挙げている。アカウントに登録された端末とセキュリティ情報を確認し、身に覚えがない変更があれば公式手順に沿って対応する。Apple Accountが不正利用されていると思ったら
名前だけで判断できない端末は、機種や利用状況も確認する。自分の端末を誤って外すことと、不審な端末を放置することの両方を避けたい。
Googleの案内は、最近のセキュリティ関連の活動と、アカウントを使用しているデバイスの確認を示している。不審な活動があれば、その確認画面から案内される対応を進める。ログインできない場合は、公式のアカウント復元手順を使う。不正使用されたGoogleアカウントを保護する
地名や機器名の表示だけで、直ちに第三者と断定しない。自分の操作時刻、使った端末、公式画面の説明を合わせて確認しよう。
端末のロック解除を他人任せにしない。OS・ブラウザー・取引アプリの更新を確認し、正体の分からないツールや拡張機能を、取引のためだけに安易に入れない。
「復旧のため」「本人確認のため」と言われても、自分が始めていない認証の承認をしない。相手が証券会社・Apple・Googleを名乗っているかより、自分の操作に対応する要求なのかを見る。
チェックはこのページ上だけのメモです。アカウント情報の入力や送信はありません。全部チェックしても、安全を保証する判定ではありません。
ここでは公式投稿2件と、利用者の意見2件を載せる。個人の2投稿は被害申告ではない。意見を事件の証拠に置き換えず、確認項目を考える材料として読む。埋め込みが表示されない場合は原投稿リンクから確認できる。
この投稿を読むと、「SBI証券が注意喚起した」ことと「SBI証券で被害が確認された」ことが違うと分かる。会社名の入った見出しや引用だけで判断せず、説明の対象まで確かめたい。
公式の案内は、パスキーの利用を続けながら、パスワードによるログインや保存先の設定も見直すというもの。パスキーを解除してパスワードだけに戻す案内ではない。
FX大ゴスさんは、パスキー登録後の別のログイン方法について意見を投稿している。ここから利用者が確認できるのは、自分の口座にどの認証経路が残るかという点。投稿者の提案が、全社で実装済みの仕様という意味ではない。
7L3KPXさんは、スマホ以外の機器を使う認証を求める意見を投稿している。ただし、ワンタイムコードを出す機器と、パスキーを扱うセキュリティキーは同じではない。物理的な機器なら何でも同じ強さになるわけではなく、利用先が対応する方式を確認する必要がある。
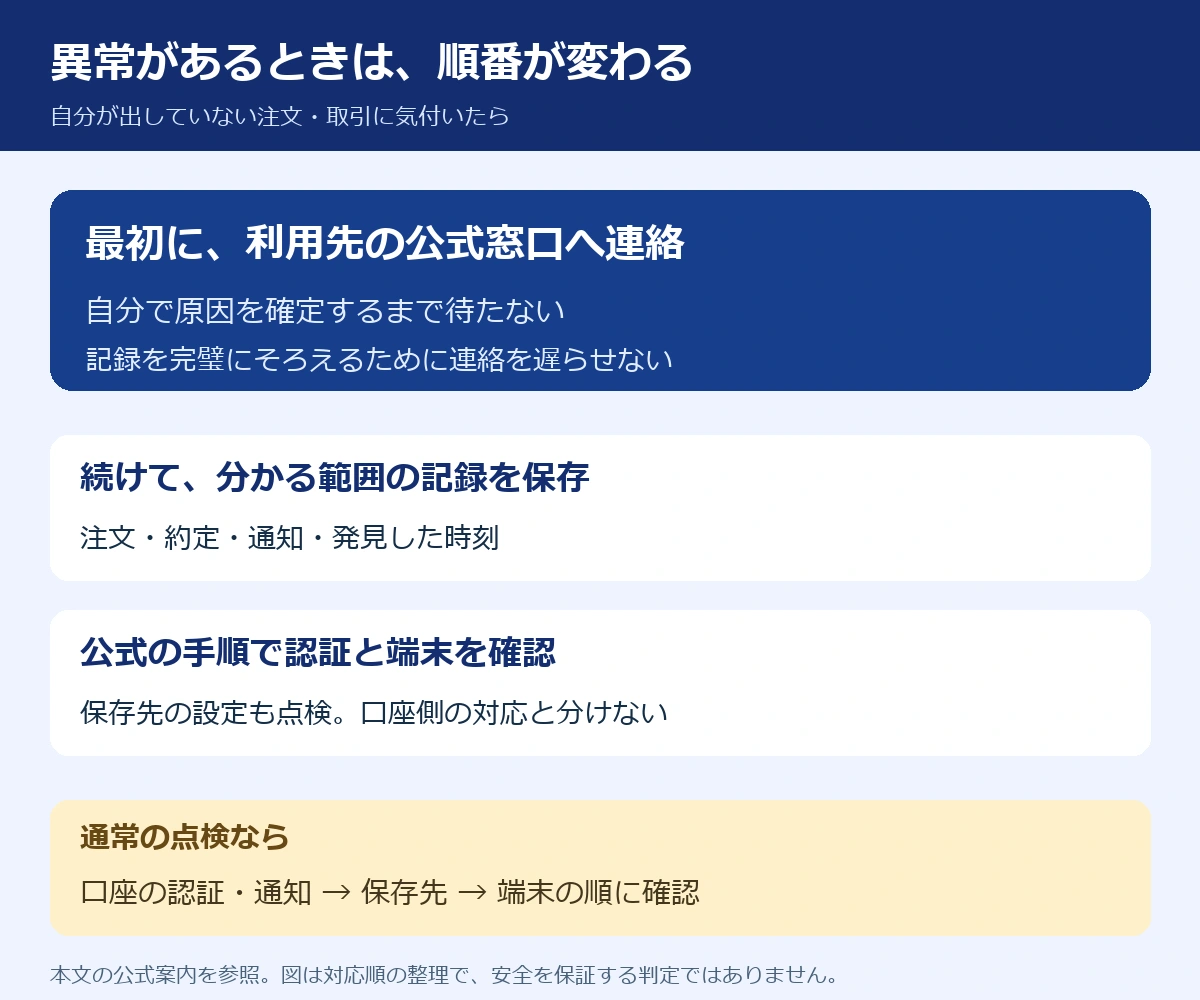
不審な注文が出ているときは、「原因がパスキーかどうか」を自分で確定するより、利用先への連絡が先。設定を調べることに時間を使い切らないようにしたい。
保有資産を全部売る、建玉を一律に決済する、といった操作をこの記事から勧めることはできない。自分で出した注文と不審な注文を区別し、口座の状態を伝えて利用先の案内を受けてほしい。
発見した日時/利用サービス/自分が最後に操作した日時
見覚えのない注文・約定・出金・設定変更の内容
直前に開いたメール・SMS・電話や、許可した覚えのない認証
すでに行った対応/窓口の受付番号
パスワード・確認コード・秘密鍵を、SNSやこのサイトへ送らないでください。公開スクリーンショットには口座番号などを載せないようにしましょう。
不正取引は、お金を外へ送る形だけではない。金融庁は、口座内の株式を売却し、その資金で別の銘柄を買い付ける事例も説明している。出金履歴だけでなく、注文と約定も見る必要がある。
また、売買金額と損失額は別。Xで大きな数字が出ていても、売買代金なのか、実際の損失なのか、本人の申告か会社の確認かを分けて読もう。金融庁による不正取引の説明
最近は複数の出来事が同時に流れてくるため、すべて「パスキーでも突破された事件」に見えてしまいやすい。でも、誰のどのシステムが問題になったのかは別々に確認する必要がある。
FXでも、会員ページ、取引端末、VPSなど、利用する場所ごとに認証の仕組みが違う。証券会社のWebログインで使う対策を一つ入れただけで、すべての取引環境が同じように保護されたと考えないことが大切だ。
今回の注意喚起を理由に解除する方向ではない。金融庁はフィッシング耐性のある認証の利用を促している。保存先・端末・別のログイン経路も確認し、利用先の公式案内に従おう。
顔や指紋は、端末で鍵を使うことを承認する手段。パスキーそのものと同じではない。ロック解除の管理に加え、アカウント復旧や別の認証方法も確認する必要がある。
不正利用が疑われるなら、パスワードだけでなく利用端末・セキュリティの活動・復旧連絡先も公式手順に沿って確認する。証券口座に不審な点があれば、保存先の対応だけで終わらず証券会社へ連絡する。
同期の有無、ほかの登録端末、証券会社の復旧手順で異なる。紛失してから慌てないよう、使える復旧手段を公式案内で確認しておこう。認証を弱めるための予備パスワードを普通のメモに残す、という準備にはしない。
この記事から一律の補償は約束できない。会社の発表、個別の調査、利用状況等により確認が必要になる。「他社が元に戻したから自分も同じ」と考えず、自分の利用先へ問い合わせて記録を残す。
そうは言えない。これは利用者が設定を見直すための確認表で、端末の安全診断や証券会社のシステム監査ではない。気になる通知や取引があれば、チェック済みでも公式窓口へ相談してほしい。
証券口座の認証と通知、Apple・Googleの端末と復旧連絡先、普段使う端末の状態。まずはこの順番で確認する。身に覚えのない取引があるなら、通常の点検より公式窓口への連絡を優先する。
パスキーを設定したことは、無駄ではない。そこから先の確認まで含めて、口座を使う環境を整えていこう。
確認日:2026年10月22日。本文中の公式資料と原投稿を参照しています。未公表の被害額・侵入経路は補完していません。新しい公式説明が出た場合は、該当箇所と確認日を更新します。